Fuites de données : des millions de Floridiens concernés
 ··1 min de lecture
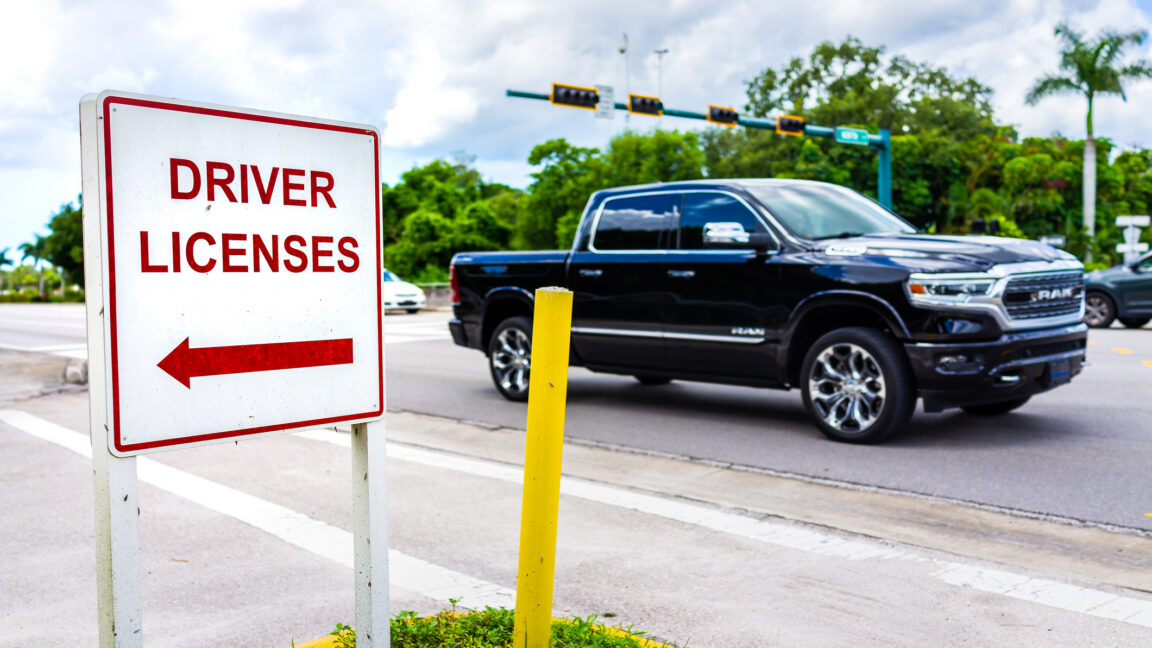
Le 12 septembre 2026, le Département de la Sécurité Routière et des Véhicules à Moteur de Floride (FLHSMV) a annoncé une violation de données touchant des informations de conducteurs et de véhicules. La fuite a eu lieu le 4 septembre 2026, lorsque des identifiants compromis ont permis à un acteur malveillant d'accéder à certaines données du département.
Les informations potentiellement affectées incluent des données de permis de conduire, des données de véhicules, des images de documents et d'autres informations personnelles. Le FLHSMV a pris des mesures immédiates après la découverte de l'intrusion, mais n'a pas encore trouvé de preuve d'utilisation abusive des données volées.
Le département a commencé à envoyer des lettres aux personnes concernées, leur offrant un an de surveillance de crédit via Sontiq, Inc. Cependant, le FLHSMV a reconnu qu'il pourrait ne pas avoir les informations de contact actuelles pour de nombreux anciens résidents de Floride dont les données étaient encore stockées. Ces personnes peuvent vérifier si leurs données ont été compromises en envoyant un e-mail à [email protected].
La Floride n'est pas le seul État américain à avoir été victime de cyberattaques. En 2021, le gouvernement de l'État de Floride a été la cible d'une attaque par ransomware, et en 2022, le gouvernement de l'État de Floride a été victime d'une attaque par ransomware.
Contexte : Cette fuite de données est importante car elle met en lumière la vulnérabilité des systèmes de gestion des données personnelles des conducteurs. Elle souligne également la nécessité pour les agences gouvernementales de renforcer leurs mesures de sécurité pour protéger les informations sensibles des citoyens.